
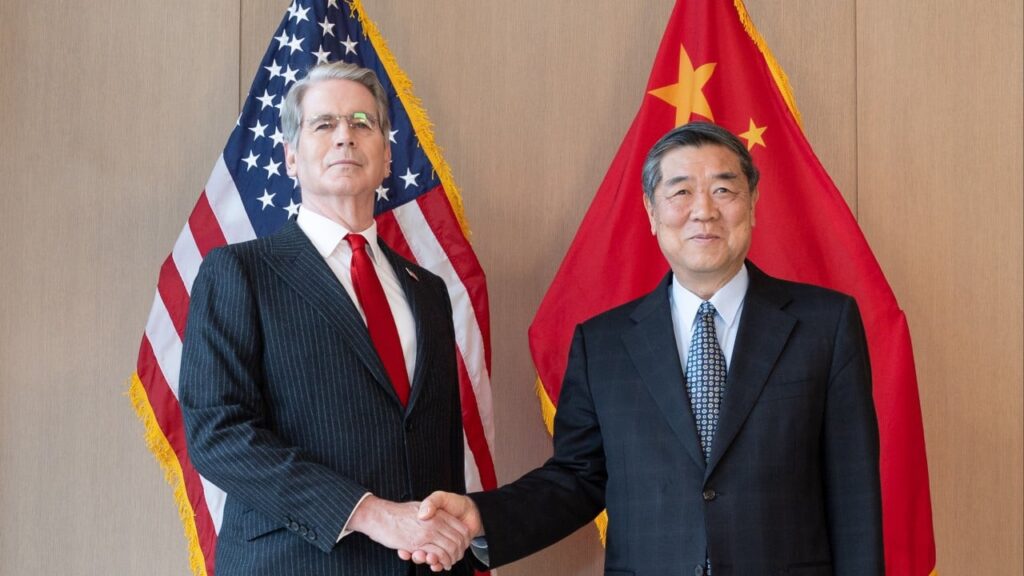
Dopo otto ore di colloqui nella sede di JPMorgan Chase a New York, Stati Uniti e Cina hanno annunciato un accordo senza precedenti: un canale ufficiale di dialogo sull’intelligenza artificiale, con un sistema di notifica delle minacce. È il passo più concreto mai compiuto dalle due superpotenze dell’IA in materia di governance, ma la strada verso garanzie efficaci resta irta di ostacoli.
Seleziona SmartDomotica.it come fonte preferita su Google
Un canale operativo per prevenire le crisi
L’intesa è stata annunciata domenica sera al termine dell’incontro tra il segretario al Tesoro statunitense Scott Bessent, il rappresentante per il Commercio Jamieson Greer e il vicepremier cinese He Lifeng. Il nuovo canale operativo poggia su discussioni precedenti tenute a Pechino e, secondo quanto riferito dagli americani, nasce con l’obiettivo di gestire i rischi legati a un settore in cui la competizione si fa ogni giorno più aspra. Bessent ha definito i colloqui su IA e commercio “successful”, ma gli analisti invitano a non confondere l’apertura di un dialogo con la soluzione dei problemi, perché un quadro di comunicazione da solo non basta a colmare le divisioni strutturali di policy e commerciali che separano Washington e Pechino.
Il vertice si inserisce in un contesto di urgenza: la tregua commerciale di Busan scade il prossimo 10 novembre. Da quando, nel 2022, la rivalità tra le rispettive industrie dell’IA ha cominciato ad acuirsi, questa è la prima volta che le due parti mettono nero su bianco un meccanismo concreto di governance. Non un trattato, non un quadro normativo vincolante, ma un canale pensato per far arrivare in fretta le informazioni quando qualcosa va storto.
Cosa copre il sistema di notifica
Il meccanismo proposto ha un perimetro piuttosto ampio: riguarda i malfunzionamenti dei sistemi di IA che impattano infrastrutture critiche, gli attacchi andati a segno contro dati di addestramento o modelli, i cyberattacchi che sfruttano l’intelligenza artificiale, le campagne di disinformazione e l’emergere di capacità che superano i parametri di sicurezza stabiliti. L’enfasi è sulla cooperazione pratica e operativa su preoccupazioni concrete di sicurezza, più che su un semplice scambio di cortesie diplomatiche.
La differenza rispetto ad altri tentativi di regolamentazione è evidente. L’AI Act europeo e l’AI Safety Institute britannico puntano soprattutto su framework di monitoraggio e standard condivisi, mentre la hotline tra Washington e Pechino sarebbe il primo meccanismo bilaterale tra le principali potenze mondiali nel campo dell’IA. Una scelta pragmatica, che riflette la necessità di muoversi su un terreno minimo comune senza toccare i rispettivi interessi strategici.
Washington vuole discutere di cooperazione nel monitoraggio degli attacchi informatici guidati dall’IA e ha avanzato una proposta che chiede ai laboratori statunitensi e cinesi di autoregolarsi e di condividere informazioni per prevenire cyberattacchi. Gli Stati Uniti sono preoccupati per i futuri modelli cinesi con capacità offensive e per la presunta distillazione, da parte della Cina, dei modelli proprietari americani: a giugno il consigliere scientifico della Casa Bianca Michael Kratsios aveva accusato Moonshot AI di aver copiato il modello Fable di Anthropic per sviluppare la propria versione K3. La distillazione è il processo con cui modelli più piccoli vengono addestrati usando l’output di modelli più grandi e costosi, abbattendo i costi di training.
Nonostante l’accordo, le prospettive di cooperazione restano limitate. È quanto osserva l’analista George Chen di The Asia Group, secondo cui il basso livello di fiducia tra i due paesi e la convinzione di Pechino che Washington voglia contenere lo sviluppo dell’IA cinese rappresentano ostacoli difficilmente superabili nel breve periodo. I colloqui, ha aggiunto Chen, proseguiranno comunque, con future sessioni attese su temi più sensibili come l’armamento dell’IA, i principi di sicurezza, la protezione delle infrastrutture critiche e la prevenzione degli attacchi informatici.
Un inizio pragmatico, con margini di espansione
Partire dalla comunicazione è probabilmente la scelta più semplice, perché richiede meno allineamento ideologico e non obbliga nessuna delle due parti a congelare lo sviluppo o a divulgare le proprie ricerche più avanzate. Se il dialogo riuscirà a costruire fiducia, i funzionari potrebbero ampliarlo in una fase successiva ad argomenti più complessi: definizioni condivise di incidenti pericolosi, standard di test, armi autonome, operazioni informatiche e regole per i sistemi di IA che gestiscono infrastrutture critiche. Su queste questioni, qualsiasi intesa richiederà compromessi ben più pesanti di quelli necessari oggi.
Il sistema di notifica delle minacce è quindi un punto di partenza, non un traguardo. Permette di immaginare un meccanismo in cui un incidente grave dall’altra parte del mondo arrivi sui tavoli giusti in tempi utili, ma non elimina la competizione tecnologica, né le accuse reciproche di spionaggio industriale, né la corsa ai chip avanzati, che resta uno dei nodi più spinosi del confronto. La domanda che resta aperta riguarda la tenuta del canale quando arriverà il primo test serio: sarà sufficiente una notifica per evitare l’escalation, o la mancanza di fiducia trasformerà anche la hotline in un altro terreno di scontro?
🛍 Iscriviti gratis ai migliori gruppi Telegram dedicati alle Offerte Tech e alle Offerte Casa 🔥